


مفاجأة.. السيارات الحديثة تعاني ضعف «الأمن السيبراني»
11-01-2023 05:54:36
اخر تحديث: 11-01-2023 09:54:53
ظهرت عيوب كثيرة في الأمن السيبراني لعدد من السيارات الشهيرة، وذلك بعد سلسلة من الاختراقات تعرضت لها من قبل «قراصنة القبعة البيضاء»، حيث اكتشف المتسللون في أواخر عام 2022 أن بمقدورهم العثور على المعلومات الشخصية للمالكين،
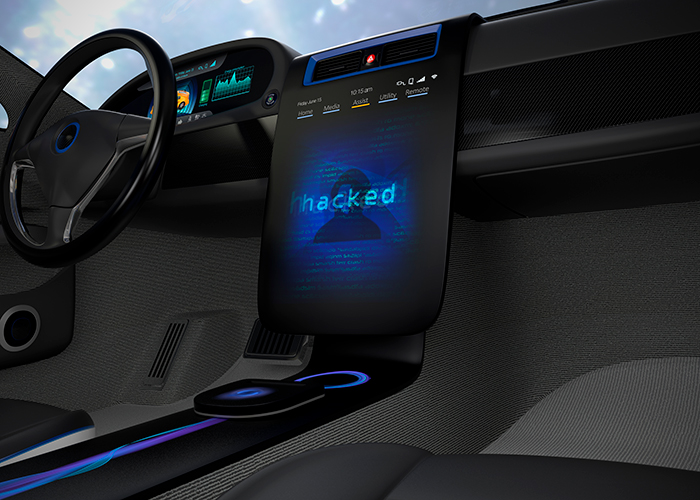
صورة للتوضيح فقط - تصوير: Chesky_W - istock
والعثور على بيانات GPS الحية، وحتى بدء وإيقاف بعض المركبات عن بُعد.
كشف المتسللون عن نقاط ضعف هذه لشركات صناعة السيارات (وغيرهم)، الذين استجابوا جميعًا وحاولوا معالجة الثغرات الأمنية، كتب المتسللون بقيادة سام كاري النتائج التي توصلوا إليها في منشور بالمدونة، وكشفوا أنهم وجدوا نقاط ضعف بدرجات متفاوتة في سيارات من هيونداي، جينيسيس، كيا، هوندا، إنفينيتي، نيسان، أكورا، مرسيدس، بي إم دبليو، رولز رويس، فيراري، فورد، بورش، تويوتا، وجاغوار لاند روفر.
وتنوعت هذه من القدرة على الوصول إلى «التطبيقات الداخلية ذات المهام الحرجة»، في حالة مرسيدس، إلى القدرة على قفل وفتح السيارة عن بُعد، وتشغيل المحركات وإيقافها، والمصابيح الأمامية، وأبواق التنبيه، والمزيد في سيارات هيونداي وجينيسيس.
في غضون ذلك، في سيارات فيراري، تمكن المتسللون من الوصول إلى سجلات العملاء وتغيير صفحات الويب المملوكة لشركة فيراري والاستيلاء على حسابات العملاء، وهذا يعني أن المتسللين يمكنهم الوصول إلى المعلومات الشخصية، مثل العناوين، والمزيد. ومن المثير للقلق أن المتسللين تمكنوا من العثور على مواقع حية لسيارات بورش، وإرسال أوامر إلى تلك المركبات، واستعادة معلومات العملاء.
على الرغم من أن صانعي السيارات قد عالجوا جميع نقاط الضعف التي اكتشفها هؤلاء المتسللون، إلا أن وجودهم يسلط الضوء على الثغرات الأمنية الموجودة في العديد من السيارات الحديثة، مما دعا سام كاري لتوجيه نصيحة بقوله «عند شراء سيارة مستعملة، تأكد من إزالة حساب المالك السابق، وقم بإعداد المصادقة الثنائية للتطبيقات والخدمات المرتبطة بسياراتك».
والعثور على بيانات GPS الحية، وحتى بدء وإيقاف بعض المركبات عن بُعد.
كشف المتسللون عن نقاط ضعف هذه لشركات صناعة السيارات (وغيرهم)، الذين استجابوا جميعًا وحاولوا معالجة الثغرات الأمنية، كتب المتسللون بقيادة سام كاري النتائج التي توصلوا إليها في منشور بالمدونة، وكشفوا أنهم وجدوا نقاط ضعف بدرجات متفاوتة في سيارات من هيونداي، جينيسيس، كيا، هوندا، إنفينيتي، نيسان، أكورا، مرسيدس، بي إم دبليو، رولز رويس، فيراري، فورد، بورش، تويوتا، وجاغوار لاند روفر.
وتنوعت هذه من القدرة على الوصول إلى «التطبيقات الداخلية ذات المهام الحرجة»، في حالة مرسيدس، إلى القدرة على قفل وفتح السيارة عن بُعد، وتشغيل المحركات وإيقافها، والمصابيح الأمامية، وأبواق التنبيه، والمزيد في سيارات هيونداي وجينيسيس.
في غضون ذلك، في سيارات فيراري، تمكن المتسللون من الوصول إلى سجلات العملاء وتغيير صفحات الويب المملوكة لشركة فيراري والاستيلاء على حسابات العملاء، وهذا يعني أن المتسللين يمكنهم الوصول إلى المعلومات الشخصية، مثل العناوين، والمزيد. ومن المثير للقلق أن المتسللين تمكنوا من العثور على مواقع حية لسيارات بورش، وإرسال أوامر إلى تلك المركبات، واستعادة معلومات العملاء.
على الرغم من أن صانعي السيارات قد عالجوا جميع نقاط الضعف التي اكتشفها هؤلاء المتسللون، إلا أن وجودهم يسلط الضوء على الثغرات الأمنية الموجودة في العديد من السيارات الحديثة، مما دعا سام كاري لتوجيه نصيحة بقوله «عند شراء سيارة مستعملة، تأكد من إزالة حساب المالك السابق، وقم بإعداد المصادقة الثنائية للتطبيقات والخدمات المرتبطة بسياراتك».
من هنا وهناك
-
كيا تستعد للكشف عن فان PV7 الكهربائي الجديد هذا الشهر
-
فورد تحضر شاحنة كهربائية بسعر صادم.. فاثوم تبدأ بأقل من 30 ألف دولار
-
رنج روفر جي تي 2028 تكسر القواعد بتصميم يجمع بين الكروس أوفر والسيدان
-
هيونداي بولدر تقترب من الإنتاج.. فهل تهدد برونكو ورانجلر؟
-
فتح الحجز المسبق لـ فولكس واجن ID أورا T6
-
كيا EV8 GT هل تكون الوحش الرياضي الذي سينسينا أمجاد ستينجر؟
-
نيسان باثفايندر المحدثة تصل صالات البيع في أبوظبي.. بميزات تحكم عن بُعد عبر الجوال
-
هيونداي تطلق باليسيد جديدة وتصفها بأول SUV بسقف مرتفع من شركة كورية
-
فولكس فاغن تدخل سباق القيادة الذاتية في الصين خلال 2027
-
بورش تحسم الجدل حول إيقاف تايكان.. والمبيعات تضع مستقبلها تحت الضغط
إعلانات
إعلانات
أرسل خبرا